text size
Hakirana kriptomjenjačnica Bitget zabilježila je približno 463 milijuna dolara neto odljeva u 24 sata do utorka, dok su korisnici prebacivali imovinu s platforme nakon prošlotjedne krađe 388 milijuna dolara.
Skok je uslijedio nakon što je Bitget počeo obnavljati mogućnost povlačenja sredstava i označio je najveći jednodnevni neto odljev otkad je agregator podataka DefiLlama prije četiri godine počeo pratiti dokaze o pričuvama (proof-of-reserves). Mjenjačnica trenutačno drži oko 5,7 milijardi dolara u pričuvama.
Bitget postupno ponovno otvara povlačenje sredstava, počevši s Bitcoinom u ponedjeljak, nakon čega slijede Ether i USDT. Povlačenje ostalih tokena, zajedno s fiat valutama i peer-to-peer uslugama, trebalo bi se nastaviti 2. listopada, objavio je Bitget u poruci na svojoj web stranici. Postupno uvođenje bilo je sigurnosna mjera "nevezana uz dostatnost ili dostupnost imovine korisnika", priopćila je tvrtka.
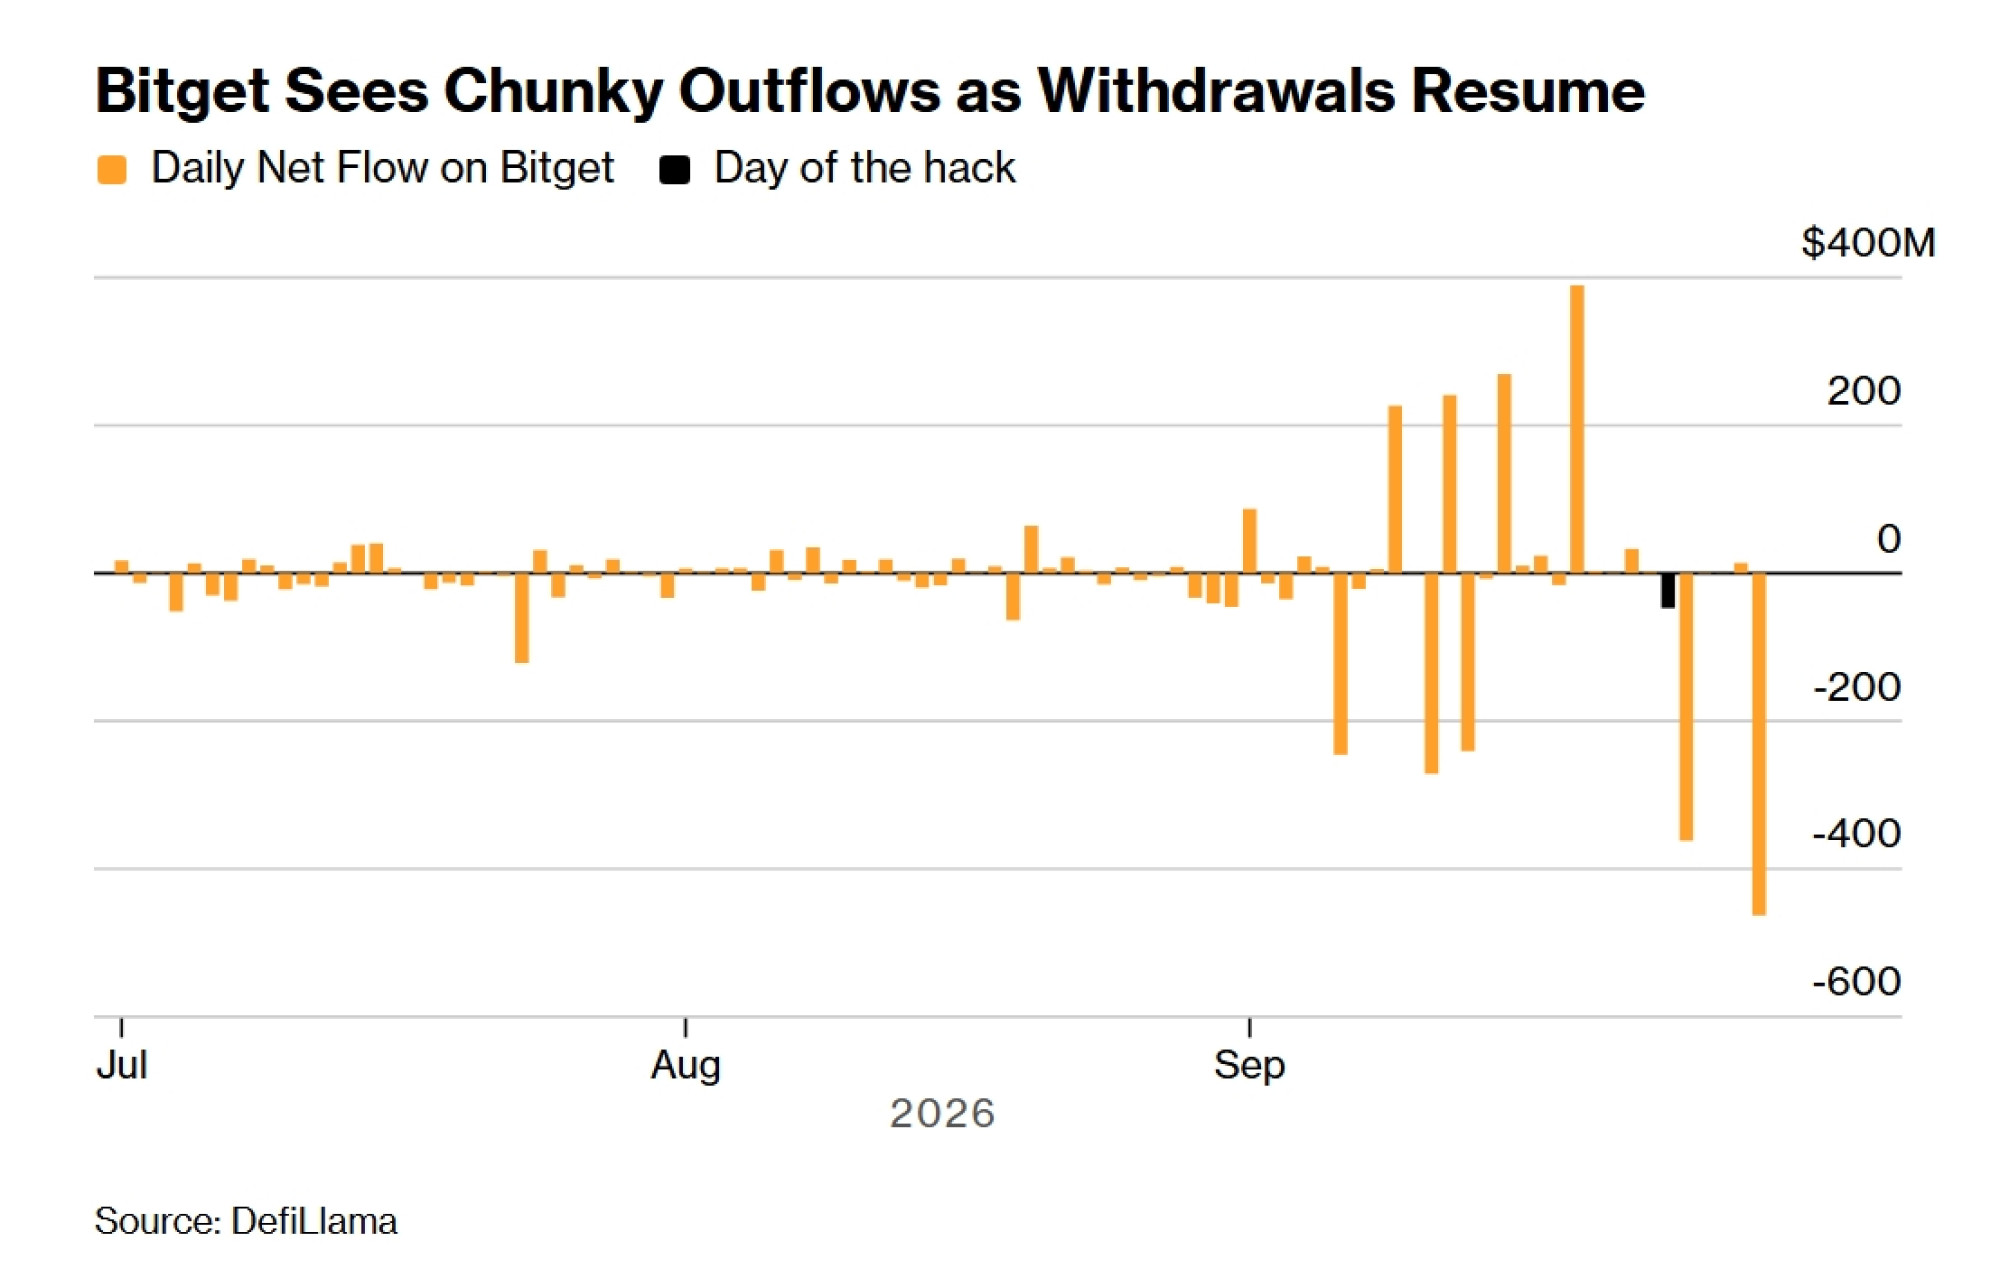
Egzodus je još jedan udarac za mjenjačnicu – jednu od deset najvećih u svijetu po volumenu trgovanja – dok nastoji se oporaviti od hakerskog napada za koji su stručnjaci za kibernetičku sigurnost rekli da je vjerojatno povezan sa Sjevernom Korejom. Odljevi u utorak predstavljaju više od 10 posto njezinih trenutačnih pričuva.
Fond za zaštitu korisnika od 464 milijuna dolara, na koji se Bitget pozivao kako bi uvjerio klijente da su njihova sredstva na sigurnom, sada je pao ispod 200 milijuna dolara, prema trima adresama novčanika koje Bitget navodi kao izvor sredstava.
"Fond za zaštitu koristi se za ublažavanje financijskog utjecaja incidenta", rekla je glavna izvršna direktorica Bitgeta Gracy Chen u odgovoru e-poštom za Bloomberg. "Bitget će dopuniti Fond vlastitim kapitalom, s ciljem da Fond premaši 300 milijuna dolara u roku od jednog tjedna."
Vremenski slijed
Chen je rekla da se "odmah uključila s timom" nakon što se probudila u vrijeme hakerskog napada oko 2:30 ujutro u Singapuru.